Auteur :
Pierre-Clément Cazon
Directeur de la publication.
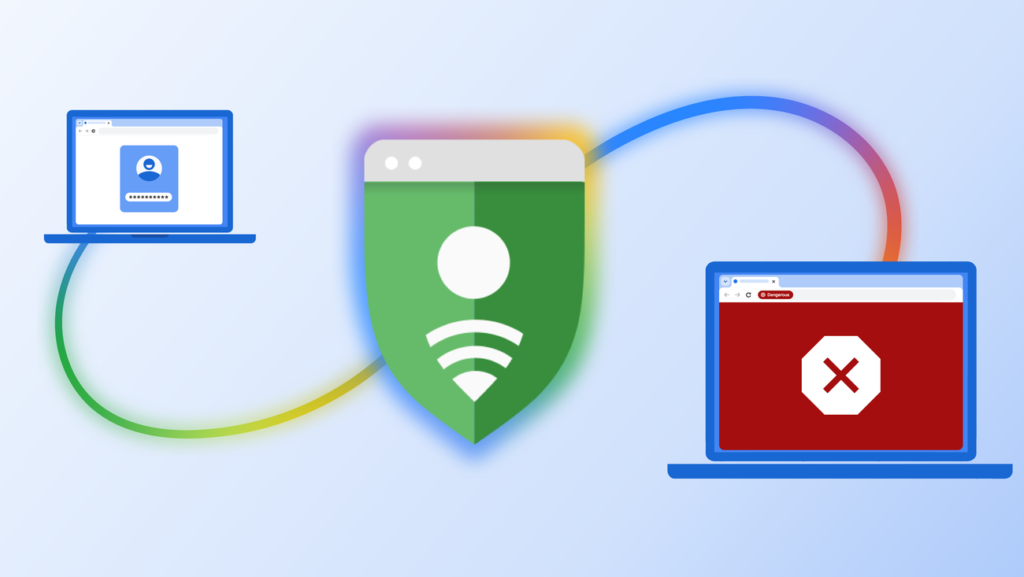
Google a publié le 20 octobre le bilan des protections contre les arnaques ajoutées en 2026 à Chrome. Les trois nouveautés concernent uniquement le mode Protection renforcée de la navigation sécurisée : une alerte intermédiaire pour les sites suspects, une analyse des pages par un modèle Gemini hébergé en ligne et une surveillance des commandes copiées.
Selon Google, plus d’un milliard d’utilisateurs avaient activé ce mode en 2025. Ce n’est pourtant pas le réglage par défaut de Chrome, et il partage avec Google davantage de données que la Protection standard.
La navigation sécurisée distinguait jusqu’ici les sites sûrs et les sites dangereux, ces derniers déclenchant un écran rouge pleine page. Chrome ajoute un niveau intermédiaire pour les pages qui reprennent des schémas trompeurs fréquents sur les sites malveillants connus, sans que Google soit assez certain de leur dangerosité pour les bloquer.
Une icône de bouclier s’affiche alors dans la barre d’adresse. Une fenêtre propose de quitter la page ou de la marquer comme sûre.
Chrome applique déjà ce principe aux téléchargements depuis 2024, avec des fichiers « suspects » et « dangereux » signalés par des icônes, des couleurs et des textes différents. Pour les sites, Google explique que cette alerte moins intrusive lui permet d’avertir sur un nombre de pages bien plus important.
En 2025, Chrome avait intégré un modèle Gemini exécuté sur l’appareil pour détecter les arnaques au faux support technique. Cette fonction était réservée aux appareils compatibles. Google l’a remplacé par un modèle plus puissant, exécuté sur ses serveurs.
Tous les utilisateurs de la Protection renforcée y ont accès, quel que soit leur matériel, et la détection couvre aussi les faux antivirus et les fausses mises à jour du navigateur.
Le modèle identifie la marque qu’une page prétend représenter, son objectif apparent et sa probabilité d’être une arnaque. La navigation sécurisée croise ensuite ce résultat avec la réputation du domaine pour rendre son verdict.
Contrairement à l’ancien modèle local, cette analyse implique l’envoi du texte de la page aux serveurs de Google. L’entreprise affirme ne le transmettre que lorsque la page présente déjà de forts indices d’arnaque. Elle assure aussi traiter ce texte de manière éphémère, sans le journaliser, le conserver ni l’utiliser pour entraîner ses modèles.
La technique ClickFix relève de l’ingénierie sociale : elle consiste à faire installer un logiciel malveillant par la victime elle-même. Une page affiche un faux problème, souvent une fausse vérification anti-robot. Elle invite ensuite à copier une commande puis à la coller dans une fenêtre système, comme la boîte Exécuter de Windows ou le Terminal.
La commande copiée diffère souvent de celle qui s’affiche à l’écran. Elle lance généralement des outils intégrés au système, comme PowerShell ou cmd.exe, que les logiciels de sécurité considèrent comme fiables. Le logiciel malveillant est alors téléchargé depuis le terminal, hors de portée des contrôles que Chrome applique à ses propres téléchargements.
Chrome intervient au moment de la copie. Lorsqu’un utilisateur de la Protection renforcée copie un script ressemblant à une commande ClickFix, le navigateur retire les données personnelles identifiables du contenu du presse-papiers. Il transmet ensuite ce contenu à la navigation sécurisée, et un avertissement s’affiche si le verdict est « dangereux ».
Google dit avoir réglé ce système pour une haute précision, afin de ne pas gêner les développeurs qui copient régulièrement des commandes légitimes.
Opera a pris une autre voie avec Paste Protect, lancé le 2 juillet sur ses navigateurs pour Windows, macOS et Linux. La fonction est activée par défaut et bloque directement la copie d’une commande suspecte. Elle affiche les 120 premiers caractères du contenu bloqué et permet aux développeurs de passer outre ou d’approuver des sites.
Chrome réserve sa protection aux utilisateurs qui l’ont activée, envoie la commande à ses serveurs et affiche un avertissement sans bloquer la copie.
| Protection standard | Protection renforcée | |
|---|---|---|
| Activation | Par défaut | Sur choix de l’utilisateur |
| Adresses consultées | Fragment masqué de l’URL, transmis via des serveurs de confidentialité. Google ne voit ni l’URL complète ni l’adresse IP | URL complète |
| Autres données | URL complète et extraits de page uniquement en cas d’activité suspecte | Extrait du contenu des pages, activité des extensions, informations système |
| Nouveautés 2026 | Non | Texte des pages à fort indice d’arnaque, commandes copiées suspectes |
| Compte Google | Non concerné | Protection étendue aux services Google, dont Gmail, si l’utilisateur est connecté |
Lorsque l’utilisateur est connecté, les données de la Protection renforcée sont associées temporairement à son compte Google. La Protection renforcée signale aussi l’utilisation d’un mot de passe exposé lors d’une fuite de données.
La garantie de non-conservation et de non-entraînement avancée par Google porte sur le texte des pages analysé par Gemini. Pour les commandes copiées, la protection mise en avant est le retrait des données personnelles identifiables avant l’envoi.
Google affirme que la Protection renforcée rend ses utilisateurs dix fois plus en sécurité que la Protection standard face à l’hameçonnage et aux arnaques. Selon la méthode indiquée par l’entreprise, ce rapport compare le nombre moyen d’avertissements affichés aux utilisateurs de chaque mode.
Sur ordinateur, le réglage se trouve dans Chrome, sous Plus > Paramètres > Confidentialité et sécurité > Sécurité. Sur Android, iPhone et iPad, il faut passer par Plus > Paramètres > Confidentialité et sécurité > Navigation sécurisée. Dans les trois cas, l’option à sélectionner est Protection renforcée.
Le réglage existe aussi au niveau du compte Google, dans Sécurité et connexion. Activé à cet endroit, il s’applique aussi à Chrome si l’utilisateur y est connecté avec la synchronisation activée et sans phrase secrète personnalisée.
Sur un ordinateur professionnel géré, l’administrateur peut imposer le niveau de navigation sécurisée par une stratégie d’entreprise. Les développeurs qui activent ce mode doivent savoir que des commandes légitimes copiées depuis une documentation peuvent être transmises à Google si Chrome les juge suspectes.
Google présente les trois fonctions comme déjà déployées. Une désactivation effectuée depuis le compte Google peut mettre jusqu’à 24 heures à s’appliquer.
Crédit image : Google.