Auteur :
Pierre-Clément Cazon
Directeur de la publication.
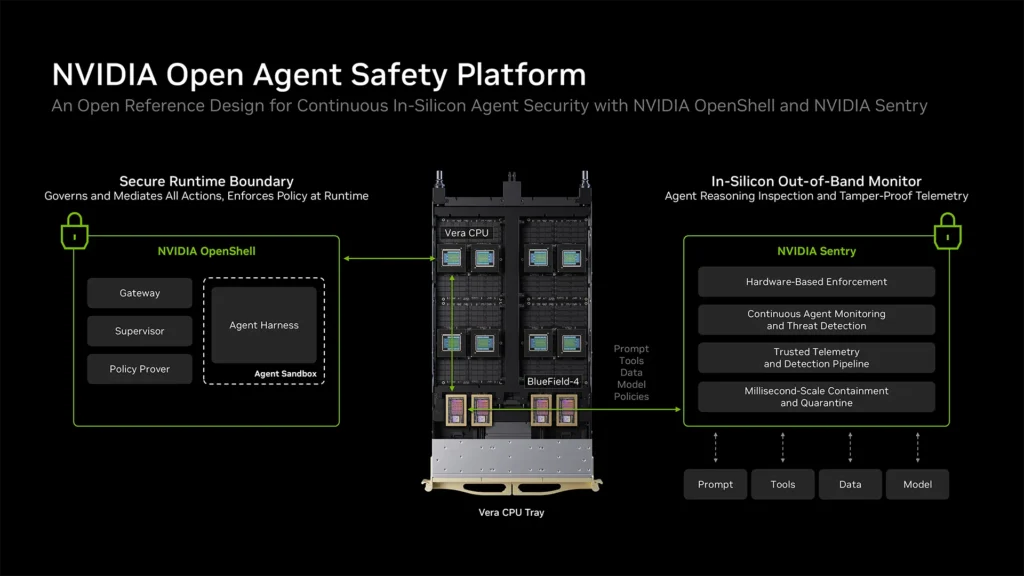
NVIDIA a annoncé le 28 septembre 2026 Open Agent Safety Platform, une plateforme ouverte conçue pour mieux contrôler les agents d’intelligence artificielle lorsqu’ils accèdent à des fichiers, des identifiants, des outils ou des services. L’architecture réunit principalement OpenShell, un runtime open source chargé d’isoler et d’encadrer les agents, et Sentry, une couche de surveillance indépendante fonctionnant sur les DPU BlueField-4.
Les restrictions ne reposent ainsi pas uniquement sur les instructions données au modèle. L’environnement d’exécution peut décider quels fichiers, réseaux, processus, outils et identifiants sont accessibles, puis conserver une trace des autorisations et des refus.
OpenShell n’apparaît pas pour la première fois avec Open Agent Safety Platform. NVIDIA avait dévoilé ce runtime open source le 16 mars 2026 au sein de son Agent Toolkit. L’annonce de septembre l’intègre désormais à une architecture de sécurité plus large et NVIDIA le présente comme largement disponible.
Chaque agent peut être exécuté dans une sandbox isolée, sans accès direct au réseau. OpenShell limite également les fichiers accessibles et filtre les appels système au niveau du noyau. Les politiques sont appliquées hors du processus de l’agent afin que leur fonctionnement ne repose pas uniquement sur son comportement ou sur les instructions reçues par le modèle.
OpenShell n’impose pas un modèle d’IA particulier. NVIDIA prévoit son utilisation avec des modèles ouverts ou propriétaires et avec différents environnements d’agents. Le runtime peut être déployé dans le cloud, sur une infrastructure hybride, sur site, en périphérie ou dans un environnement isolé du réseau.
OpenShell comprend un moteur de vérification baptisé Policy Prover. Il s’appuie sur un solveur SMT pour contrôler formellement certaines propriétés des politiques attribuées aux agents.
Un contrôle peut notamment comparer une politique candidate à une politique frontière définissant le maximum d’accès autorisé dans un environnement. Si la première permet une opération absente de cette frontière, le moteur peut identifier le dépassement. OpenShell vérifie également les nouvelles règles réseau proposées afin de repérer certains accès considérés comme risqués, par exemple une nouvelle destination utilisant des identifiants déjà disponibles dans la sandbox.
La couverture n’est pas universelle. Le Policy Prover prend actuellement en charge cinq domaines principaux : les accès au système de fichiers, l’identité des processus, les paramètres Landlock, les connexions réseau et les requêtes REST. Pour certaines règles qu’il ne sait pas analyser, notamment avec GraphQL ou MCP, le moteur renvoie un résultat indiquant que la vérification n’est pas prise en charge au lieu de les considérer automatiquement comme valides.
Une politique validée reste donc conforme à la frontière définie pour les éléments effectivement couverts par le moteur. Cette vérification ne garantit pas qu’elle soit adaptée à toutes les menaces ni qu’un agent soit sécurisé dans toutes les situations.
OpenShell est publié sous licence Apache 2.0 et peut fonctionner sans DPU BlueField-4. NVIDIA optimise notamment le runtime pour ses processeurs Vera, tout en indiquant que le logiciel open source peut être étendu à des plateformes de calcul tierces, notamment celles d’Arm et Intel.
Le runtime peut ainsi constituer à lui seul une première couche de contrôle. Les organisations qui souhaitent ajouter une surveillance indépendante au niveau de l’infrastructure peuvent lui associer Sentry et BlueField-4.
Cette séparation permet de distinguer deux niveaux : OpenShell applique les règles autour de l’environnement d’exécution de l’agent, tandis que Sentry déplace une partie de la surveillance et de l’application des politiques vers un composant matériel distinct du système hôte.
NVIDIA présente Sentry comme une conception de système de référence reposant sur ses DPU BlueField-4. Cette couche fonctionne hors bande afin de surveiller l’activité des agents depuis un domaine séparé de leur environnement d’exécution.
Sentry utilise NVIDIA DOCA pour inspecter les requêtes et les réponses des agents, produire des informations de télémétrie, vérifier leur identité et appliquer des règles d’accès aux données, aux outils, aux API et aux services.
Selon NVIDIA, Sentry peut mettre en quarantaine et arrêter en quelques millisecondes un agent qui tente de sortir de ses limites logicielles. Cette durée correspond à une capacité annoncée par le constructeur et non à une mesure issue d’un test indépendant.
Dans l’architecture Vera Rubin POD décrite par NVIDIA, BlueField-4 se situe sur le chemin entre le nœud de calcul et le modèle. Le constructeur indique que cette position permet de conserver la surveillance hors de portée de l’agent et de maintenir une couche de protection indépendante lorsque les ressources du système hôte ne peuvent plus être considérées comme fiables.
NVIDIA indique que plus de 100 organisations travaillent avec des technologies liées à Open Agent Safety Platform. Parmi les entreprises citées figurent notamment Anthropic, Cisco, CrowdStrike, Hugging Face, Microsoft, Red Hat, Salesforce, SAP, Dassault Systèmes et Siemens.
Le niveau d’intégration varie selon les partenaires. Salesforce et NVIDIA ont intégré OpenShell à Slack afin que les équipes puissent consulter l’activité des agents et les événements d’audit, puis accepter ou refuser certaines demandes de permissions supplémentaires.
SAP intègre pour sa part OpenShell au runtime de Joule Studio, au sein de SAP Business AI Platform. L’entreprise contribue également au développement d’OpenShell et travaille avec NVIDIA sur des standards d’interopérabilité.
Anthropic associe de son côté ses Claude Managed Agents aux technologies OpenShell et BlueField pour ajouter des contrôles autour des environnements dans lesquels les agents exécutent leurs tâches. D’autres partenaires cités participent au développement, à l’intégration ou à l’évaluation des différentes briques de la plateforme.
OpenShell permet déjà de déployer la partie logicielle sans adopter l’ensemble de l’architecture matérielle NVIDIA. Sentry reste associé à BlueField-4 et NVIDIA ne lui attribue pas de tarif spécifique dans son annonce du 28 septembre.
Pour les entreprises européennes, les possibilités de déploiement sur site, dans un cloud privé ou dans un environnement isolé permettent de choisir plus précisément où s’exécutent les agents et où sont appliquées leurs politiques d’accès. Ces choix techniques ne constituent pas à eux seuls une conformité au RGPD, à l’AI Act ou à d’autres obligations réglementaires.
Open Agent Safety Platform répond surtout à l’augmentation des permissions accordées aux agents capables d’enchaîner des tâches pendant de longues périodes. OpenShell impose des limites depuis leur environnement d’exécution, tandis que Sentry peut ajouter une surveillance matérielle indépendante. Les performances de cette architecture complète et son efficacité dans des déploiements à grande échelle devront également être appréciées à partir de mesures et de retours indépendants.
Crédit image : NVIDIA Corporation.


